Frontier alerta passageiros sobre campanha ativa de phishing
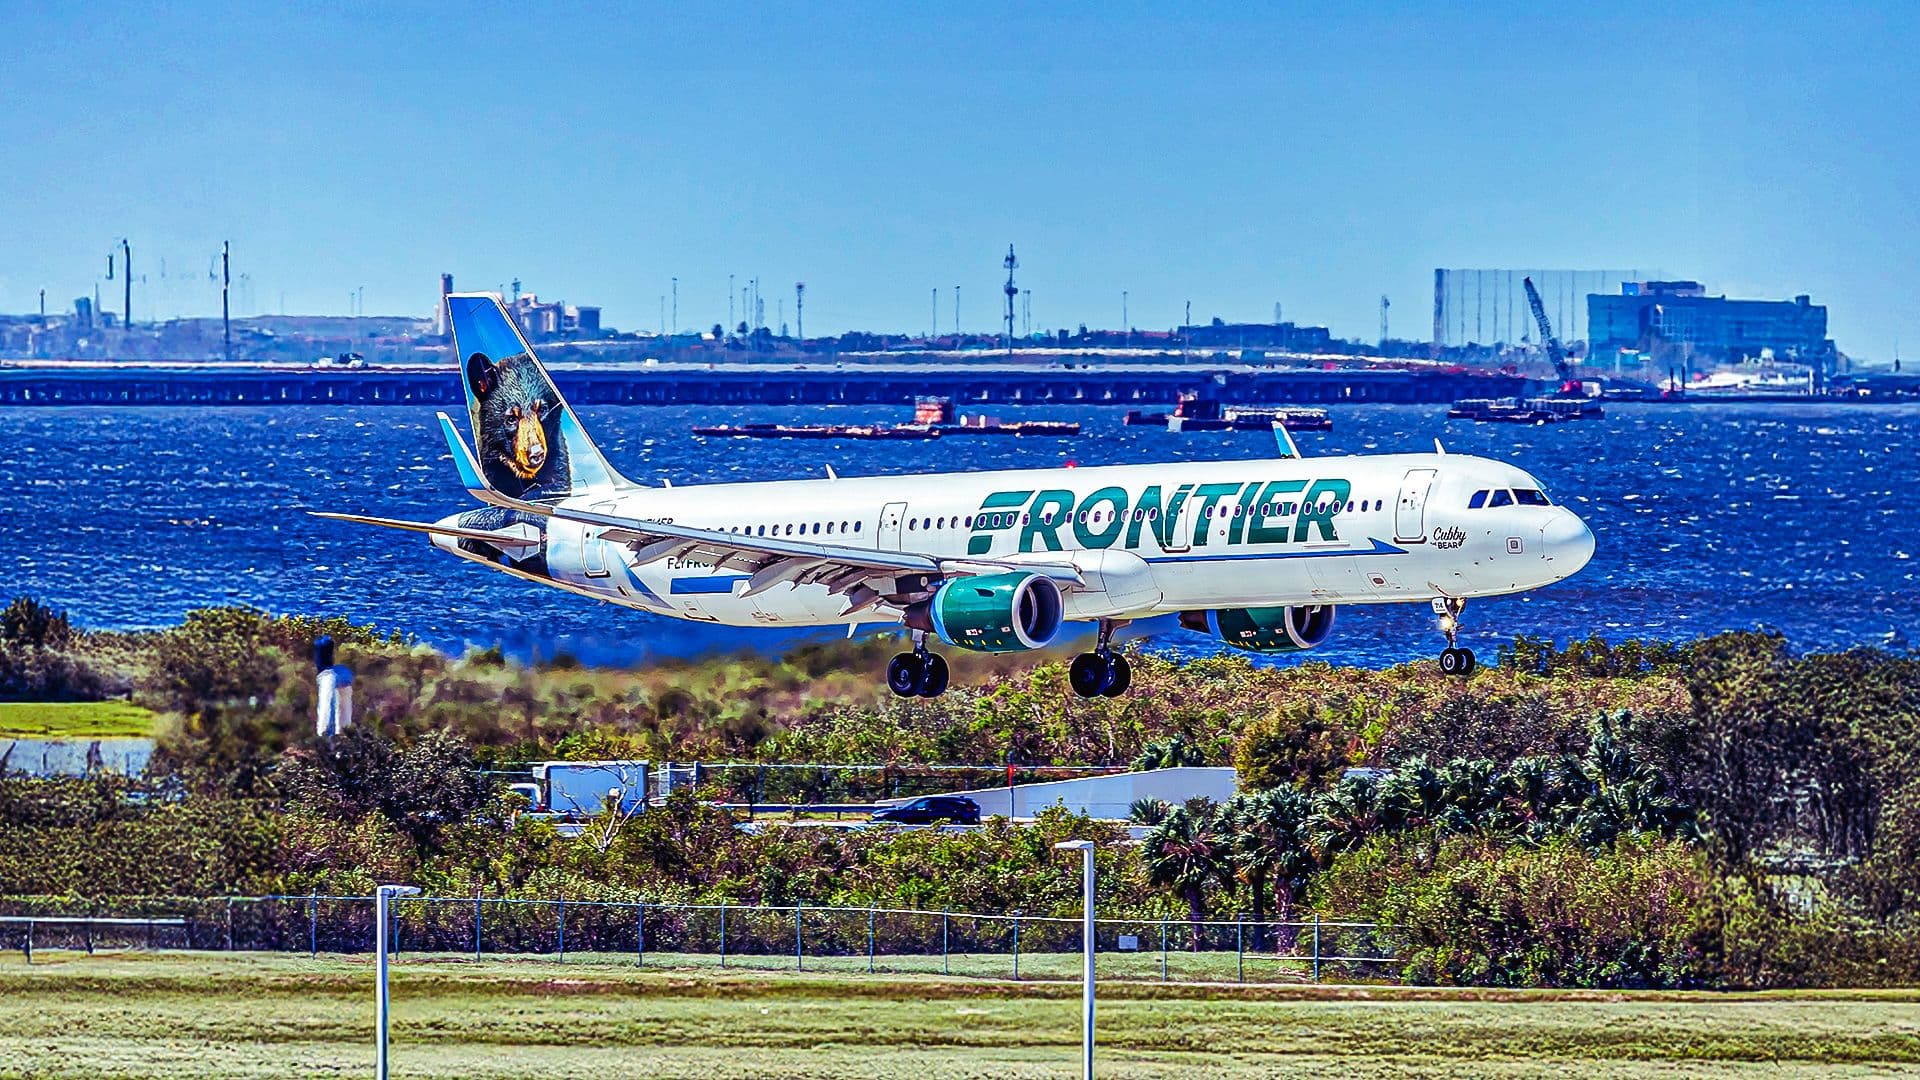
A Frontier Airlines informou que seus passageiros estão sendo alvo de uma campanha ativa de phishing por e-mail. As mensagens fraudulentas podem afirmar que existe um reembolso pendente, que uma reserva precisa ser validada ou que dados de pagamento devem ser confirmados. Em alguns casos, os criminosos teriam usado informações reais de reservas ou números de confirmação para tornar as abordagens mais convincentes. A companhia criou uma página específica para orientar os clientes e reforçou que não solicita por e-mail informações de voo, reserva, pagamento ou contato. Passageiros que forneceram dados financeiros devem procurar imediatamente o emissor do cartão ou sua instituição financeira.
Simple Flying3 min de leitura
Use para compartilhar ou copiar a URL canônica da matéria.
A Frontier Airlines informou que seus passageiros estão sendo alvo de uma campanha ativa de phishing por e-mail. As mensagens fraudulentas podem afirmar que existe um reembolso pendente, que uma reserva precisa ser validada ou que dados de pagamento devem ser confirmados. Em alguns casos, os criminosos teriam usado informações reais de reservas ou números de confirmação para tornar as abordagens mais convincentes. A companhia criou uma página específica para orientar os clientes e reforçou que não solicita por e-mail informações de voo, reserva, pagamento ou contato. Passageiros que forneceram dados financeiros devem procurar imediatamente o emissor do cartão ou sua instituição financeira.
Segundo os alertas divulgados pela companhia, os golpistas podem alegar que uma passagem foi emitida em duplicidade e que os dados bancários são necessários para processar um reembolso. Outra possibilidade descrita nas orientações é o pedido para revalidar um voo ou confirmar informações de cartão. A mensagem pode direcionar o destinatário a links ou botões que levam a páginas controladas pelos fraudadores. O objetivo é induzir o passageiro a inserir dados do cartão, credenciais ou outras informações pessoais sob uma justificativa relacionada à viagem.
A Frontier recomenda que os destinatários não cliquem em links ou botões presentes em mensagens suspeitas e não respondam aos remetentes. A empresa também orienta os clientes a não utilizarem números de telefone, endereços de e-mail ou outros canais de contato fornecidos dentro dessas mensagens. Para consultar uma reserva, alterar um itinerário ou verificar qualquer informação de viagem, o passageiro deve acessar diretamente o site oficial da companhia ou utilizar o aplicativo, sem seguir caminhos indicados no e-mail recebido.
Relatos publicados em redes sociais e fóruns de discussão mostram que algumas pessoas consideraram as mensagens bastante semelhantes a comunicações legítimas da empresa. Usuários mencionaram que os e-mails apresentavam detalhes correspondentes às suas reservas e que, em determinados casos, os filtros de spam não bloquearam o conteúdo. Também houve passageiros que bloquearam seus cartões após apenas acessar um link, por precaução. Esses relatos ajudam a dimensionar a preocupação entre os clientes, mas não estabelecem, por si só, a extensão da campanha ou a confirmação de uma violação ampla dos sistemas da companhia.
A empresa orienta qualquer pessoa que tenha informado dados de pagamento em resposta a uma mensagem suspeita a entrar em contato com o emissor do cartão ou com a instituição financeira. Essa medida permite avaliar a necessidade de bloqueio, substituição do cartão ou outras providências de segurança. Passageiros que apenas receberam o e-mail também devem evitar qualquer interação com o conteúdo e utilizar exclusivamente os canais oficiais para buscar esclarecimentos. A recomendação vale mesmo quando a mensagem contém dados aparentemente corretos da reserva, já que esse tipo de informação pode ser usado para aumentar a credibilidade do golpe.